⌘ K
工单支持大模型云服务更新于 2026-06-20 · 阅读约 18 分钟
创建与管理 API Key
创建、命名、限制、轮换和禁用密钥,避免在前端代码或公开仓库泄露凭证。
先理解这项功能
API Key 代表应用调用权限并直接关联费用。密钥应按环境和工作负载拆分,在服务端安全保存,出现泄露迹象时先禁用并轮换,再调查用量和日志。
本文面向接入文本、向量、图像、语音或视频模型的开发者、架构师和业务负责人。完成本文后,你应当能够独立完成配置、验证结果,并知道出现异常时应该保留哪些信息。
云资源和模型能力会随区域、库存、模型版本及账号权限变化。页面显示的可用规格、价格、配额和状态是本次操作的直接依据;文档用于解释操作逻辑和风险边界。
完成后你将获得
- 完成模型能力配置或 API 验证
- 建立密钥、预算和请求日志管理方式
- 识别模型输出、数据与生成内容的合规边界
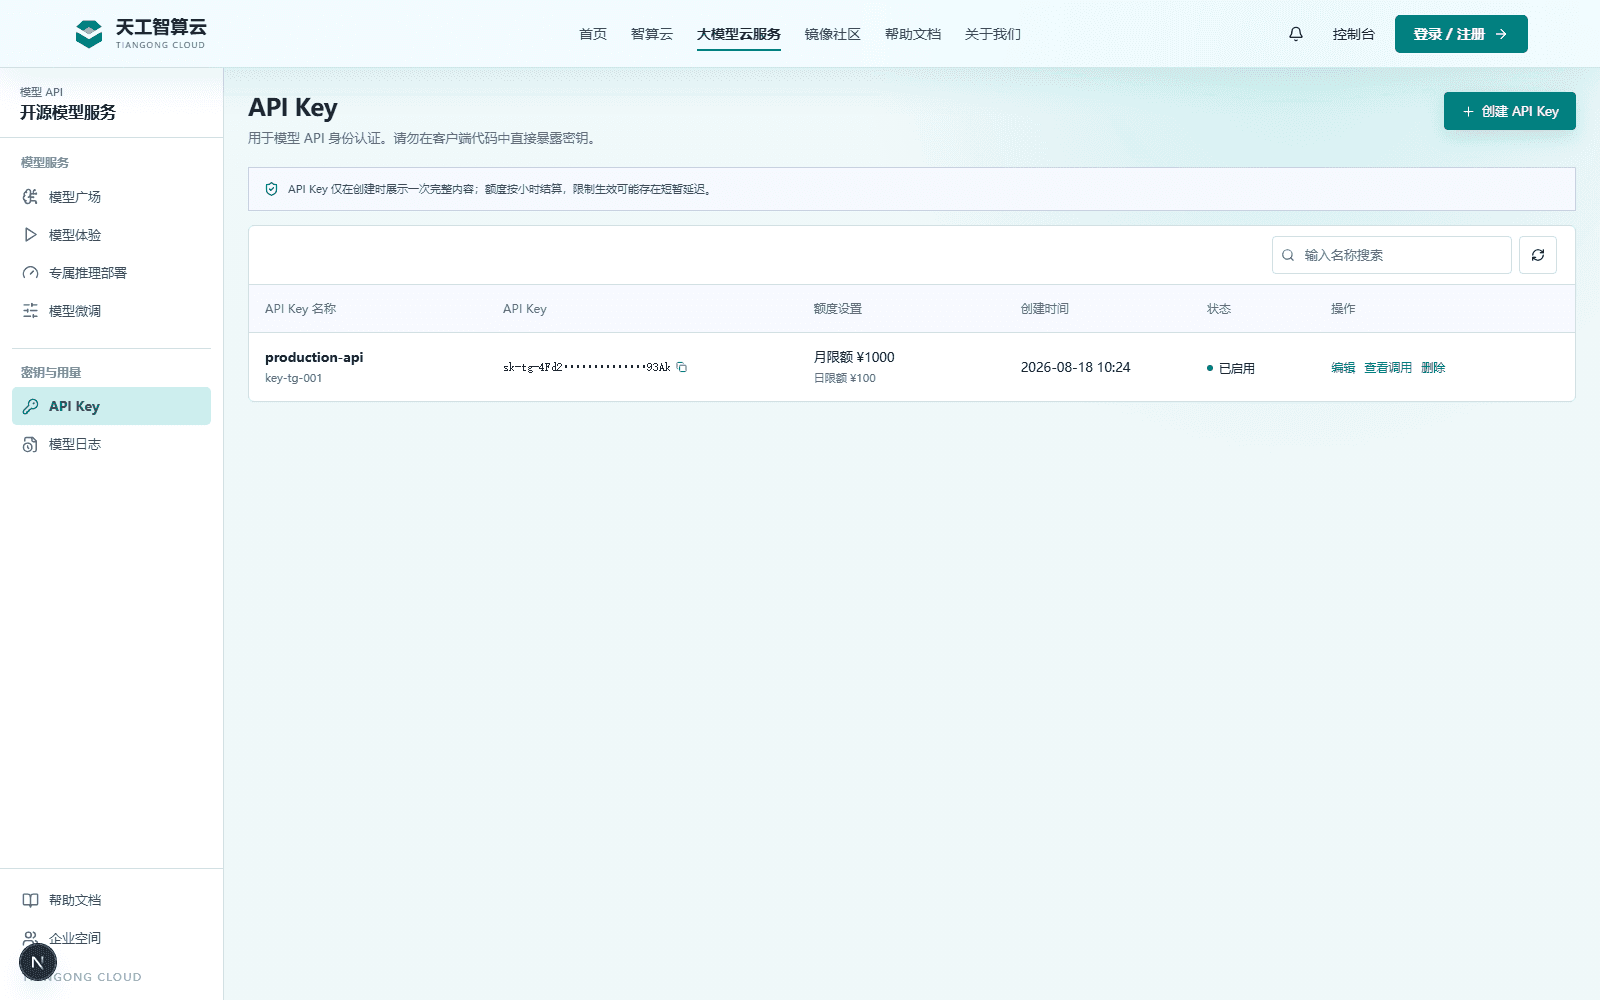 按应用和环境创建独立密钥,完整值仅安全保存一次。
开始前的准备
先完成以下准备,再进入控制台操作。对生产环境而言,准备阶段还应明确资源负责人、费用归属、数据级别和回滚方式。
- 确认账号已完成必要认证并有可用余额
- 在模型广场核对当前可用模型、价格、上下文和模态
- 为开发、测试和生产创建独立 API Key,不在浏览器端暴露密钥
- 准备不含无必要个人信息、商业秘密或未授权素材的测试输入
重要提醒: 完整 API Key 不应出现在浏览器代码、移动端包、公开仓库、日志、截图或工单中。
完整操作步骤
按照下面的顺序执行。每完成一步都应检查页面反馈,不要在状态仍为“处理中”时连续提交相同操作。涉及删除、重装、退款、密钥禁用等不可逆动作时,应再次核对资源名称和影响范围。
1. 规划密钥边界
为开发、测试、生产和不同应用创建独立密钥,不让多个团队共享无法追责的通用密钥。
2. 创建并命名
使用能够识别项目、环境和负责人的名称。按页面可用能力设置权限、预算或有效期。
3. 安全保存
密钥通常只在创建时完整显示。立即存入密钥管理系统,以环境变量或服务端注入方式使用。
4. 完成最小调用
从受控后端发起一次低成本请求,确认密钥、模型和日志归属正确。
5. 轮换与禁用
先部署新密钥并验证,再禁用旧密钥。泄露时立即禁用,不等待常规轮换窗口。
6. 审计使用
按密钥查看用量、来源、错误和异常时间段,清理无人负责或长期未使用的密钥。
生产使用建议
功能能够使用并不等于已经具备生产条件。正式承载业务前,请把可观测性、权限、费用和数据恢复纳入同一套运行基线。
- 固定生产使用的模型与参数,并通过评测集完成回归
- 为请求设置超时、并发上限、指数退避和总重试次数
- 只记录排障所需字段,对输入输出日志执行脱敏和访问控制
- 对外提供生成内容时配置内容安全、人工复核和生成标识
- 按密钥和项目查看用量,设置预算并定期轮换密钥
建议为关键资源建立变更记录,至少包含操作者、时间、原因、预期结果、实际结果和回退步骤。团队协作时,不要通过聊天工具传递密码或完整 API Key。
相关规则
常见问题与排查
排查时先确认影响对象、开始时间和最近一次变更,再区分是浏览器、账号权限、平台资源、网络还是应用自身问题。提交工单时,请附上资源 ID、请求 ID、发生时间、错误信息和已经执行过的排查步骤;不要提交密码、完整密钥或身份证件原图。
请求返回认证或权限错误
检查 Authorization: Bearer 格式、密钥状态、所属项目和模型权限。不要把完整密钥粘贴到工单或截图中。
响应变慢或被限流
查看模型日志与并发情况,按错误码使用指数退避和随机抖动,并为客户端设置总重试上限。
输出质量或格式不稳定
固定模型版本与采样参数,保留最小复现输入和 Request ID;对关键业务增加结构校验、人工复核和回退模型。
完成检查清单
离开页面前,逐项确认:
- 操作对象、所属项目和费用主体正确,页面状态与预期一致
- 关键数据已有独立副本,临时文件、公开端口和测试密钥已经清理
- 资源负责人、预算与通知接收人已经明确
- 必要的资源 ID、订单号或 Request ID 已记录,便于后续审计和支持
- 已阅读与本功能相关的专项协议,并理解计费、数据和违规处置规则
如结果与本文不一致,应停止继续扩大变更范围,通过页面右上角“工单支持”提交问题。